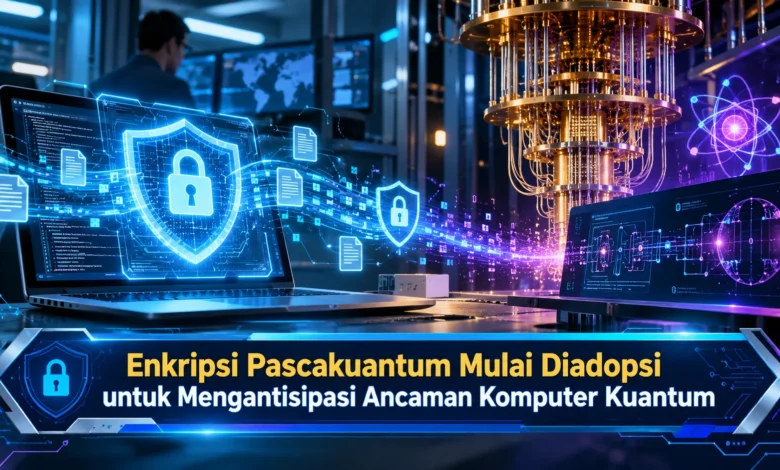
Keamanan informasi digital menghadapi tantangan baru seiring berkembangnya penelitian komputer kuantum. Sistem enkripsi yang selama ini melindungi komunikasi internet, transaksi keuangan, dan data perusahaan berpotensi menghadapi ancaman ketika komputer kuantum mampu menjalankan algoritma tertentu dalam skala besar. Untuk mengantisipasi risiko tersebut, teknologi kriptografi pascakuantum mulai diperkenalkan dan diterapkan dalam berbagai sistem keamanan. Pendekatan ini dirancang agar perlindungan data tetap kuat terhadap serangan komputer klasik maupun kuantum yang relevan. Namun, proses migrasinya tidak sederhana karena melibatkan perubahan algoritma, kompatibilitas perangkat, pengelolaan kunci, dan pengujian infrastruktur sebelum penerapan secara luas.
Mengenal Teknologi Enkripsi Pascakuantum dan Tujuan Pengembangannya
Teknologi kriptografi tahan kuantum merupakan pendekatan perlindungan informasi yang dirancang menghadapi ancaman komputasi kuantum. Dalam penerapannya, teknologi ini tidak memerlukan prosesor kuantum untuk digunakan. Sasaran pendekatan ini adalah mengurangi ketergantungan pada masalah matematika yang rentan terhadap algoritma kuantum tertentu. Pada infrastruktur komunikasi modern, algoritma kriptografi mendukung komunikasi yang dapat dipercaya. Walaupun sistem yang digunakan sekarang masih memiliki fungsi penting, perubahan infrastruktur tidak dapat dilakukan secara mendadak. Karena itu, perencanaan keamanan tahan kuantum semakin relevan.
Sejumlah algoritma yang digunakan dalam komunikasi digital dibangun berdasarkan kesulitan komputasi pada komputer klasik. Contohnya, RSA bergantung pada kesulitan faktorisasi bilangan besar. Adapun sistem berbasis kurva eliptik, memanfaatkan kesulitan komputasi pada struktur matematika tertentu. Komputer kuantum yang cukup kuat secara teoretis dapat menjalankan algoritma Shor untuk menyerang mekanisme tersebut. Namun, tingkat ancaman nyata bergantung pada kemajuan perangkat keras kuantum. Berdasarkan perbedaan tersebut, organisasi sebaiknya mempersiapkan perlindungan secara bertahap.
Ancaman Komputer Kuantum terhadap Sistem Enkripsi Konvensional
Tantangan yang mendorong pengembangan PQC adalah kemungkinan serangan terhadap kriptografi kunci publik. Pada layanan yang menggunakan pertukaran kunci, mekanisme asimetris dapat digunakan untuk membentuk kunci sesi. Pada tahap perlindungan data berikutnya, data dapat diamankan menggunakan algoritma simetris. Pembagian fungsi tersebut penting untuk memahami dampak komputer kuantum. Pendekatan kuantum berbasis algoritma Shor terutama relevan bagi sejumlah sistem kunci publik. Oleh sebab itu, jenis algoritma harus diidentifikasi terlebih dahulu.
Skenario keamanan yang sering dibahas dikenal sebagai pengumpulan data sekarang untuk didekripsi pada masa depan. Jika pihak tidak berwenang melakukan pengumpulan data, informasi terenkripsi dapat direkam dan disimpan. Jika kemampuan komputasi kuantum berkembang hingga tingkat yang diperlukan, sebagian informasi yang dilindungi mekanisme rentan mungkin dapat diungkap. Walaupun skenario tersebut patut diperhatikan, tidak semua data memiliki kebutuhan kerahasiaan yang sama. Sebagai contoh, data strategis dengan masa kerahasiaan panjang dapat menjadi prioritas. Oleh sebab itu, masa kerahasiaan informasi harus menjadi bagian dari penilaian. Pendekatan tersebut mendukung kesinambungan keamanan data.
Memahami Ancaman Kuantum terhadap Kriptografi Asimetris dan Simetris
Algoritma enkripsi berbasis kunci bersama bekerja dengan pendekatan lain dari algoritma kunci publik tradisional. Ketika sistem memakai kunci rahasia bersama, serangan harus mempertimbangkan karakteristik pencarian kunci. Algoritma Grover memengaruhi penilaian kekuatan kunci terhadap serangan kuantum. Meskipun komputer kuantum dapat memengaruhi keamanan simetris, dampaknya tidak sama dengan ancaman Shor terhadap RSA. Karena itu, penggunaan ukuran kunci yang memadai tetap penting. Di samping enkripsi simetris, algoritma hashing memiliki karakteristik keamanan tersendiri. Jika karakteristik kriptografi dinilai secara tepat, perlindungan sistem dapat diperkuat berdasarkan ancaman yang relevan.
Standar Kriptografi Pascakuantum dan Algoritma yang Mulai Digunakan
Pengembangan kriptografi pascakuantum membutuhkan pengujian matematika serta implementasi. Institusi yang dikenal dalam proses standardisasi adalah National Institute of Standards and Technology atau NIST. Dalam standar yang telah dipublikasikan, NIST menetapkan algoritma ML-KEM untuk mendukung kesepakatan kunci secara aman. Algoritma enkapsulasi kunci berbasis lattice tersebut digunakan sebagai komponen pembentukan kunci dalam protokol yang sesuai. Namun demikian, keamanan tetap bergantung pada implementasi. Selain itu, konfigurasi jaringan harus diuji secara menyeluruh. Berdasarkan kebutuhan tersebut, organisasi dapat menggunakan acuan teknis yang lebih jelas.
Selain mekanisme pembentukan kunci, tanda tangan digital juga membutuhkan algoritma tahan kuantum. Sebagai bagian dari pengembangan PQC, ML-DSA digunakan untuk tanda tangan digital berbasis lattice. Sebagai alternatif dengan pendekatan berbeda, SLH-DSA merupakan skema tanda tangan berbasis hash. Keberagaman metode kriptografi membantu mengurangi ketergantungan pada satu keluarga asumsi matematika. Walaupun algoritma telah distandardisasi, tidak semua algoritma cocok untuk seluruh lingkungan. Untuk sistem dengan sumber daya terbatas, beban verifikasi perlu dibandingkan dengan kebutuhan layanan. Karena itu, evaluasi keamanan perlu disertai pengukuran operasional.
Tantangan Migrasi Enkripsi Pascakuantum pada Infrastruktur Digital
Migrasi menuju kriptografi pascakuantum membutuhkan evaluasi terhadap banyak komponen infrastruktur. Ketika sistem digital memiliki banyak layanan, mekanisme keamanan tersebar pada berbagai lapisan teknologi. Sebagai langkah awal, inventarisasi penggunaan kriptografi perlu dilakukan. Inventaris tersebut membantu menentukan prioritas migrasi. Di samping pemetaan algoritma, kompatibilitas sistem lama perlu dievaluasi. Ketika sistem lama memiliki keterbatasan, migrasi mungkin membutuhkan penggantian komponen. Jika inventarisasi dilakukan sejak awal, proses migrasi dapat menjadi lebih terkendali.
Salah satu konsep penting dalam migrasi adalah rancangan sistem yang mendukung pembaruan mekanisme keamanan. Pada infrastruktur yang dirancang fleksibel, organisasi memiliki kemampuan beradaptasi terhadap standar baru. Selain itu, mekanisme hybrid dapat menggabungkan teknik klasik dan pascakuantum. Tujuan pendekatan hybrid adalah memberikan jalur migrasi ketika ekosistem masih berkembang. Walaupun pendekatan gabungan dapat membantu, pengujian kompatibilitas dan analisis keamanan tetap diperlukan. Di samping keamanan matematis, ukuran kunci dan pesan tertentu dapat meningkat. Untuk menjaga kualitas layanan, sistem perlu dipantau setelah perubahan konfigurasi. Proses evaluasi bertahap ini mengurangi risiko gangguan akibat perubahan algoritma.
Menyiapkan Sistem Keamanan Menghadapi Perkembangan Komputer Kuantum
Teknologi keamanan pascakuantum menjadi bagian penting dari persiapan menghadapi ancaman komputasi masa depan. Dengan penerapan mekanisme pembentukan kunci tahan kuantum, organisasi memiliki pilihan untuk memperbarui perlindungan pertukaran kunci. Untuk kebutuhan autentikasi, ML-DSA dan SLH-DSA menyediakan pendekatan tanda tangan digital. Namun demikian, pembaruan algoritma tidak otomatis menyelesaikan seluruh masalah keamanan. Oleh sebab itu, organisasi sebaiknya membangun kemampuan crypto agility. Jika persiapan dilakukan secara bertahap, sistem digital berpotensi menjadi lebih siap terhadap ancaman baru. Bagaimana pendapat Anda mengenai pentingnya migrasi kriptografi sebelum ancaman kuantum berkembang? Silakan bagikan pendapat Anda tentang strategi keamanan yang perlu dipersiapkan organisasi.