Trusted Execution Environment dan Confidential Computing, Teknologi Keamanan Hardware yang Makin Relevan di 2026

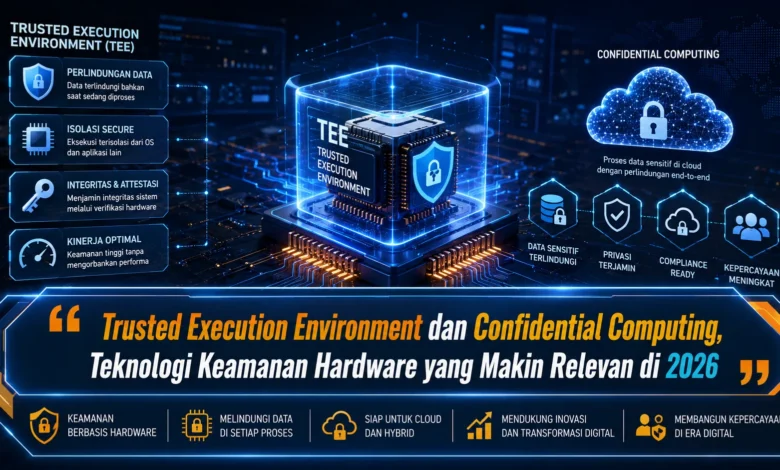
Trusted Execution Environment dan Confidential Computing semakin relevan pada 2026 ketika sistem digital harus melindungi data bukan hanya saat disimpan atau dikirim, tetapi juga ketika sedang diproses. Pendekatan ini mengandalkan isolasi berbasis hardware untuk membantu menjaga data sensitif tetap terlindungi di dalam lingkungan komputasi. Perkembangannya menunjukkan bagaimana TEKNOLOGI keamanan modern bergerak menuju perlindungan yang semakin dekat dengan prosesor dan lapisan dasar sistem.
TEE Membawa Perlindungan Data Lebih Dekat ke Hardware
Trusted Execution Environment dapat menjadi bagian dari mekanisme inti pada komputasi rahasia. Mekanisme ini menyediakan area pemrosesan yang dibatasi dari bagian sistem lain. Dengan fitur prosesor, informasi sensitif dapat diproses di dalam lingkungan khusus melalui isolasi tambahan.
Confidential Computing kemudian mengandalkan isolasi berbasis hardware untuk mengamankan data ketika digunakan. Apabila perlindungan data tersimpan diarahkan untuk informasi yang tersimpan, maka TEE menambahkan lapisan keamanan pada proses komputasi. Integrasi semacam ini menjadikan TEKNOLOGI keamanan semakin berlapis untuk lingkungan digital masa kini.
Confidential Computing Melindungi Informasi di Tahap Pemrosesan
Aset digital mengalami beberapa kondisi dalam siklus komputasi. Informasi tersebut bisa disimpan, dipindahkan, atau diproses aktif. Dalam fase pemrosesan, informasi perlu dibuka agar dapat dianalisis melalui aplikasi. Fase inilah yang menjadikan perlindungan data aktif berkembang sebagai bagian strategis.
Lingkungan eksekusi terisolasi bisa membantu mengurangi kemampuan membaca pada kode tertentu oleh komponen lain. Menggunakan kontrol berbasis hardware, perusahaan dapat memperkuat keamanan selama pemrosesan workload. Pendekatan semacam ini kian dibutuhkan seiring analitik data memproses informasi dalam jumlah besar.
Attestation Memastikan Lingkungan Pemrosesan Dapat Diverifikasi
Isolasi perangkat keras dapat menjadi bagian penting pada komputasi terlindungi. Memiliki pendekatan berbeda dengan isolasi yang hanya mengandalkan software, mekanisme hardware mampu membangun batas tambahan antara TEE dengan komponen di luar area aman.
Mekanisme verifikasi kemudian membantu memverifikasi apakah TEE berjalan pada kondisi yang sesuai. Sebelum kemudian data sensitif diproses, pemilik data bisa memanfaatkan verifikasi guna membangun kepercayaan. Perpaduan TEE dengan mekanisme attestation mendorong TEKNOLOGI komputasi rahasia semakin dapat dipercaya.
Komputasi Modern Membutuhkan Perlindungan Data yang Lebih Dalam
Adopsi infrastruktur bersama dan sistem analitik cerdas menjadikan perhatian terhadap Confidential Computing kian besar. Beban kerja masa kini sering dijalankan menggunakan pusat data, sementara dataset yang diproses bisa mencakup data pelanggan. Kondisi ini memerlukan perlindungan tambahan ketika data sedang digunakan.
Pada platform kecerdasan buatan, isolasi hardware dan komputasi rahasia dapat mendukung menjaga model ketika digunakan. Mekanisme tersebut bisa menjadi bagian penting untuk cloud modern. Akan tetapi, perlindungan tersebut juga perlu dikombinasikan bersama kontrol akses, sehingga perlindungan tidak semata mata bertumpu TEE saja.
Confidential Computing Tidak Menggantikan Kontrol Keamanan Lain
TEE sebaiknya tidak dianggap sebagai pengganti terhadap seluruh mekanisme keamanan. Isolasi hardware mampu menghadirkan lapisan keamanan penting, tetapi organisasi masih memerlukan manajemen identitas, enkripsi, serta pemantauan aktivitas. Model berlapis mampu menekan celah kepada sebuah kontrol.
Pembaruan firmware tetap memegang peran penting mengingat sistem hardware bekerja melalui firmware dan aplikasi. Implementasi yang kurang tepat dapat melemahkan efektivitas yang diharapkan. Dengan kondisi tersebut, penerapan Confidential Computing perlu dikelola sebagai komponen dalam pertahanan berlapis, bukan pengganti seluruh kontrol lainnya.
Kesimpulan Keamanan Hardware untuk Komputasi Modern
Trusted Execution Environment dan komputasi terlindungi semakin berkembang sebagai lapisan strategis untuk keamanan komputasi 2026. Pendekatan guna menjaga data ketika diproses memberikan lapisan perlindungan penting di luar enkripsi penyimpanan dan jaringan. Menggunakan isolasi hardware, TEKNOLOGI tersebut bisa membantu keamanan pada cloud.
Pada akhirnya, manfaat TEE dan Confidential Computing bukan sekadar dipengaruhi dari kemampuan prosesor, tetapi juga oleh manajemen identitas, monitoring, dan pengelolaan risiko. Jika komponen penting tersebut mampu dikelola dengan baik, TEE dan Confidential Computing bisa berkembang menjadi komponen strategis dalam komputasi berbasis cloud. Dalam pandangan Anda, mungkinkah keamanan berbasis hardware dapat berperan sebagai standar baru untuk membangun komputasi terpercaya? Sampaikan pandangan Anda dan simak kemajuan TEKNOLOGI keamanan hardware berikutnya.