Cara Melindungi Data dari AI Phishing dengan Verifikasi Berlapis Sebelum Klik, Login, atau Transfer

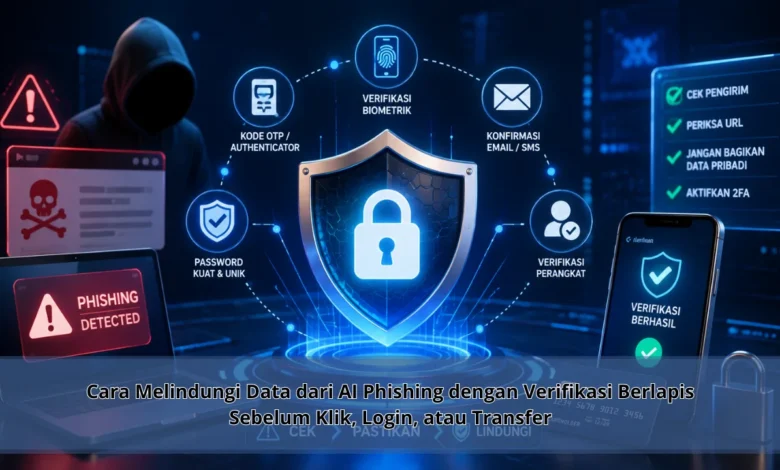
AI phishing membuat penipuan digital semakin sulit dibedakan karena pesan palsu kini dapat ditulis dengan bahasa yang rapi, personal, dan terlihat meyakinkan. Risiko tidak hanya muncul melalui email, tetapi juga melalui aplikasi pesan, telepon, media sosial, hingga halaman login tiruan yang menyerupai layanan resmi. Karena itu, kebiasaan melakukan verifikasi berlapis sebelum klik, login, atau transfer menjadi semakin penting agar data pribadi tetap terlindungi di tengah perkembangan TEKNOLOGI kecerdasan buatan.
Jangan Langsung Percaya Pesan Sebelum Melakukan Verifikasi
Kemajuan AI phishing mendorong pengguna perlu meningkatkan cara menilai sebuah komunikasi digital. Pesan yang rapi tidak lagi selalu dapat digunakan sebagai indikator keamanan. Pelaku dapat menggunakan AI untuk membuat pesan yang terlihat sangat personal.
Oleh sebab itu, setiap permintaan yang berkaitan dengan data pribadi, pembayaran, atau tindakan sensitif perlu diverifikasi melalui lebih dari satu cara. Pemeriksaan tambahan membantu memastikan bahwa pengguna tidak memberikan informasi hanya berdasarkan satu pesan. Pendekatan seperti ini menjadi bagian penting dalam penggunaan TEKNOLOGI digital yang lebih terlindungi.
Jangan Klik Link Sebelum Memastikan Sumbernya
Sebelum mengklik sebuah tautan, pengguna perlu memastikan siapa yang memberikan link tersebut. Nama pengirim dapat dipalsukan, sehingga perhatian perlu diberikan pada nama domain dan konteks pesan secara teliti. Pesan yang tidak diharapkan sebaiknya diperlakukan dengan lebih hati hati.
Apabila komunikasi mengklaim berasal dari perusahaan atau layanan tertentu, jangan terburu buru membuka tautan yang disertakan. Buka aplikasi atau situs resmi secara terpisah untuk memeriksa apakah pemberitahuan yang sama benar benar muncul. Cara tersebut dapat mengurangi risiko pengguna diarahkan menuju situs tiruan yang dibuat untuk mencuri informasi.
Pastikan Situs Resmi Sebelum Login ke Akun
Situs phishing dapat dirancang menyerupai layanan asli dengan tata letak yang sangat mirip. Pengguna yang terburu buru dapat tidak menyadari perbedaan kecil pada nama domain sebelum mengetikkan username dan password. Karena itu, alamat situs perlu diperiksa sebelum proses login dilakukan.
Teliti ejaan domain dan pastikan tidak ada susunan nama yang mencurigakan. Lebih baik membuka layanan melalui aplikasi resmi dibandingkan login melalui link yang datang dari pesan. Kebiasaan ini dapat menjadi pengamanan tambahan terhadap upaya pencurian kredensial berbasis AI phishing.
Autentikasi Berlapis Membantu Melindungi Akun Digital
Kata sandi yang kuat tetap menjadi dasar keamanan, tetapi sebaiknya bukan dijadikan satu satunya lapisan perlindungan. Gunakan autentikasi multifaktor pada layanan yang memiliki fitur tersebut. Verifikasi kedua dapat membantu membatasi akses ketika password dicuri oleh pihak lain.
Jika tersedia, pengguna dapat mempertimbangkan kunci keamanan untuk akun penting. Penggunaan password unik pada setiap layanan juga penting agar kompromi satu akun tidak memengaruhi akun lainnya. Sistem seperti ini membuat TEKNOLOGI autentikasi bekerja bersama kewaspadaan pengguna.
Jangan Bagikan OTP PIN atau Kode Verifikasi
Informasi autentikasi merupakan data yang sensitif karena dapat digunakan untuk memvalidasi tindakan tertentu. Sebaiknya tidak memberikan kode tersebut kepada seseorang yang mengirim pesan hanya karena komunikasinya terlihat resmi. Perusahaan yang sah pada umumnya memiliki mekanisme keamanan sendiri untuk proses verifikasi akun.
Jika menerima kode autentikasi yang tidak Anda minta, hal tersebut perlu diperiksa. Amankan akun melalui layanan resmi dan lihat apakah terdapat perangkat yang tidak dikenal. Pemeriksaan awal dapat membantu memperkecil dampak apabila seseorang sedang mencoba menggunakan kredensial Anda.
Verifikasi Penerima Sebelum Melakukan Transfer
Permintaan transfer merupakan salah satu komunikasi yang perlu diverifikasi secara ketat. Pelaku penipuan dapat menggunakan gaya komunikasi seseorang yang dikenal untuk membuat permintaan terlihat familiar. Alasan yang dibuat mendesak sering digunakan agar korban tidak sempat berpikir.
Ketika menerima permintaan pembayaran, hubungi orang atau organisasi terkait melalui kanal resmi. Konfirmasikan nama penerima, nomor rekening, jumlah transaksi, dan alasan pembayaran sebelum menyetujui transaksi. Kebiasaan seperti itu dapat mencegah kemungkinan dana dikirim kepada pihak yang tidak berhak.
Pesan Mendesak Justru Perlu Diverifikasi Lebih Teliti
Penipuan digital tidak hanya memanfaatkan TEKNOLOGI, tetapi juga mencoba menekan emosi pengguna. Pelaku bisa mengatakan bahwa akun akan diblokir, pembayaran bermasalah, hadiah segera berakhir, atau seseorang membutuhkan bantuan saat itu juga. Maksudnya adalah membuat pengguna mengambil keputusan sebelum sempat memeriksa.
Ketika pesan terasa sangat mendesak, jadikan kondisi tersebut sebagai alasan untuk tidak langsung merespons. Buka aplikasi resmi untuk memastikan situasi sebenarnya. Semakin tinggi urgensi yang diciptakan, semakin penting untuk melakukan verifikasi silang.
Kesimpulan: Kebiasaan Verifikasi Membantu Menjaga Data Tetap Aman
Keamanan menghadapi penipuan digital modern membutuhkan perpaduan antara kewaspadaan pengguna dan sistem keamanan yang kuat. Mengonfirmasi identitas, menggunakan autentikasi tambahan, serta melakukan verifikasi sebelum transfer dapat memperkecil risiko informasi pribadi atau dana jatuh ke tangan yang salah.
Seiring TEKNOLOGI berkembang, kebiasaan sederhana untuk tidak langsung mengikuti instruksi akan semakin dibutuhkan. Sebelum login, pastikan sumber, identitas, dan tujuan komunikasi telah dikonfirmasi melalui cara yang dapat dipercaya. Bagikan panduan ini kepada keluarga, teman, dan rekan kerja agar semakin banyak pengguna lebih berhati hati ketika beraktivitas di dunia digital.