Windows Execution Containers Makin Menarik Dibahas, Sistem Eksekusi Aplikasi Bisa Jadi Lebih Terkontrol

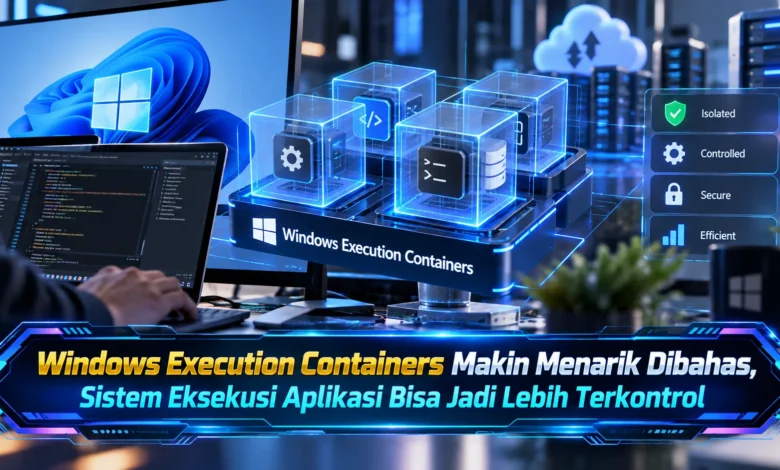
Windows Execution Containers menjadi topik yang semakin menarik ketika keamanan, stabilitas, dan kontrol aplikasi menjadi bagian penting dari perkembangan sistem operasi modern. Konsep ini mengarah pada cara menjalankan aplikasi atau proses di dalam lingkungan dengan batas yang lebih jelas sehingga interaksi terhadap sumber daya sistem dapat dikelola secara lebih terstruktur. Jika pendekatan tersebut diterapkan secara matang, teknologi ini berpotensi membantu Windows menghadirkan lingkungan eksekusi aplikasi yang lebih terkendali tanpa membuat pengalaman pengguna menjadi terlalu rumit.
Execution Containers Menghadirkan Sistem Eksekusi yang Lebih Terkontrol
Windows Execution Containers dapat dipahami sebagai mekanisme yang digunakan untuk menempatkan aplikasi atau proses dalam ruang dengan batas yang lebih jelas. Melalui pendekatan tersebut, hubungan antara aplikasi dan bagian tertentu dari sistem operasi berpotensi diatur dengan lebih terstruktur sesuai fungsi yang diperlukan.
Konsep seperti itu memiliki potensi yang menarik karena aplikasi modern terhubung dengan semakin banyak layanan. Perangkat lunak tertentu bisa berinteraksi dengan penyimpanan, jaringan, akun pengguna, serta sejumlah sumber daya perangkat. Melalui lingkungan yang lebih terkontrol, teknologi Windows bisa mengendalikan interaksi yang berada di luar kebutuhan aplikasi.
Isolasi Proses Bisa Memperkuat Perlindungan Windows
Aspek keamanan dapat menjadi faktor yang relevan mengapa konsep Execution Containers layak mendapatkan perhatian. Jika aplikasi dijalankan dalam lingkungan dengan izin yang lebih terkendali, sistem mungkin bisa mengurangi peluang aplikasi untuk mengakses sumber daya di luar kebutuhannya. Pendekatan isolasi tersebut dapat memberikan lapisan perlindungan tambahan pada sistem operasi.
Namun, isolasi bukanlah pengganti seluruh mekanisme keamanan lainnya. Pembaruan sistem, pemeriksaan perangkat lunak, dan kebiasaan pengguna yang aman masih memegang peranan utama. Pendekatan container dapat lebih sesuai sebagai bagian dari keamanan berlapis. Ketika berbagai mekanisme tersebut bekerja bersama, Windows berpotensi memiliki pertahanan yang lebih terstruktur.
Pengelolaan Gangguan Berpotensi Menjadi Lebih Terarah
Manfaat isolasi aplikasi tidak hanya berkaitan dengan keamanan. Stabilitas sistem juga memperoleh manfaat ketika aplikasi memiliki lingkungan kerja yang lebih terpisah. Ketika perangkat lunak berhenti bekerja secara normal, isolasi berpotensi digunakan untuk membatasi dampak agar tidak mudah meluas.
Untuk pemilik komputer Windows, stabilitas menjadi bagian penting dari kenyamanan menggunakan komputer. Seseorang umumnya mengharapkan aplikasi dapat beroperasi dengan stabil tanpa membuat masalah pada satu program memengaruhi aplikasi lainnya. Apabila mekanisme isolasi berhasil membantu menjaga kontrol terhadap sumber daya, pengalaman Windows berpotensi menjadi lebih terkendali dan nyaman.

Pembatasan Sistem Berpotensi Menjadi Semakin Presisi
Perangkat lunak masa kini memerlukan berbagai sumber daya untuk beroperasi dengan baik. Ada aplikasi yang memerlukan koneksi internet, sementara aplikasi lainnya memerlukan penyimpanan. Dengan lingkungan eksekusi yang lebih terkendali, akses tersebut berpotensi diberikan berdasarkan izin yang relevan.
Pengelolaan semacam itu berpotensi membatasi akses yang berlebihan sekaligus memungkinkan program menjalankan tugasnya. Dalam perkembangan sistem operasi, konsep tersebut mendukung pendekatan yang memberikan hak akses sesuai kebutuhan. Jika diterapkan secara konsisten, kontrol sumber daya bisa memberikan fondasi yang lebih jelas untuk aplikasi Windows.
Kompatibilitas dan Performa Tetap Menjadi Kunci Penerapan yang Matang
Menerapkan isolasi yang lebih kuat tetap membutuhkan keseimbangan dengan kompatibilitas perangkat lunak. Perangkat lunak tertentu mungkin membutuhkan akses lebih luas agar fungsinya berjalan secara optimal. Apabila pembatasan terlalu agresif, kompatibilitas bisa terganggu pada aplikasi tertentu.
Kinerja perangkat tidak boleh diabaikan karena setiap lapisan tambahan bisa memerlukan sumber daya komputasi. Penerapan yang matang idealnya dapat mempertahankan keamanan tanpa mengurangi respons perangkat secara signifikan. Perpaduan perlindungan efisiensi dan dukungan aplikasi akan menjadi faktor penting dalam menentukan nilai praktis teknologi ini.
Kesimpulan
Windows Execution Containers menawarkan arah yang patut diperhatikan untuk membuat sistem eksekusi aplikasi semakin terstruktur. Dengan pembatasan lingkungan aplikasi, Windows bisa mendukung keamanan, stabilitas, serta pengelolaan akses aplikasi. Konsep keamanan semacam itu menunjukkan bagaimana teknologi sistem operasi bergerak menuju perlindungan yang lebih terstruktur.
Dalam perkembangannya ke depan, keberhasilan Execution Containers akan bergantung pada keseimbangan antara keamanan, performa, kompatibilitas, dan pengalaman pengguna. Apabila teknologi ini dikembangkan secara optimal, pengguna bisa mendapatkan lingkungan Windows yang semakin terstruktur tanpa banyak kerumitan. Bagaimana menurut Anda, apakah Execution Containers berpotensi menjadi fondasi eksekusi aplikasi modern? Sampaikan pendapat Anda dan simak perkembangan teknologi Windows berikutnya.