Cara Mengamankan Akun dengan Passkey agar Lebih Terlindungi dari Phishing dan Pencurian Kredensial

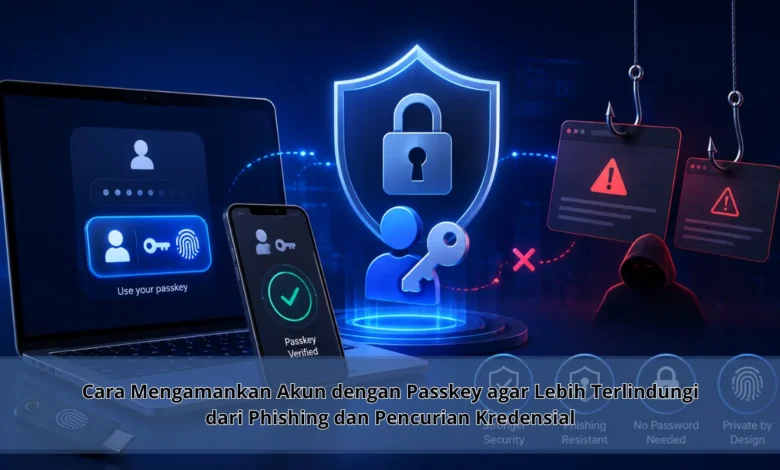
Ancaman phishing dan pencurian kredensial masih menjadi tantangan besar bagi pengguna layanan digital karena password dapat dicuri melalui halaman login palsu, kebocoran data, maupun manipulasi sosial. Passkey menawarkan pendekatan autentikasi yang berbeda dengan memanfaatkan kriptografi dan verifikasi perangkat sehingga pengguna tidak perlu memasukkan password tradisional setiap kali login. Perkembangan ini menjadi bagian penting dalam dunia TEKNOLOGI karena keamanan akun dapat ditingkatkan sekaligus membuat proses autentikasi terasa lebih praktis bagi pengguna sehari hari.
Login Passwordless Menjadi Alternatif Password Tradisional
Sistem passkey menawarkan metode login modern yang mengurangi kebutuhan penggunaan password konvensional dalam proses autentikasi. Proses autentikasi dapat dilakukan melalui fingerprint, pemindaian wajah, PIN perangkat, atau metode verifikasi lain yang didukung.
Perbedaan utama passkey dengan password terletak pada cara sistem membuktikan identitas pengguna kepada layanan. Pengguna tidak lagi harus menghafalkan rangkaian karakter panjang ataupun mengetik informasi rahasia pada setiap proses autentikasi.

Kriptografi Menjadi Fondasi Keamanan Passkey
Pada saat pengguna mendaftarkan passkey, perangkat membentuk pasangan kunci digital berupa kunci publik dan kunci privat yang saling berkaitan. Public key dapat digunakan oleh layanan untuk melakukan verifikasi sedangkan private key tetap berada dalam lingkungan kredensial pengguna dan tidak diberikan sebagai password kepada server.
Pada proses autentikasi, layanan menyediakan tantangan digital yang hanya dapat dibuktikan dengan kredensial passkey yang sesuai. Setelah verifikasi perangkat dilakukan, layanan dapat memastikan keabsahan login melalui public key tanpa meminta kata sandi konvensional.
Passkey Membantu Melindungi Pengguna dari Phishing
Pelaku phishing dapat membuat halaman login palsu dengan tampilan meyakinkan agar pengguna tanpa sadar memberikan kredensial akun. Setelah memperoleh password, pihak tidak berwenang dapat mencoba masuk ke akun maupun memanfaatkan kombinasi yang sama pada layanan lainnya.
Passkey membantu mengurangi risiko tersebut karena autentikasi berkaitan dengan layanan yang sesuai dan tidak bekerja seperti password yang dapat diberikan secara manual kepada halaman sembarangan. Pendekatan tersebut memperkuat posisi passkey dalam perkembangan TEKNOLOGI yang berfokus pada perlindungan identitas digital.
Cara Mengaktifkan Passkey pada Akun dengan Benar
Langkah pertama adalah membuka pengaturan keamanan akun kemudian memeriksa apakah layanan yang digunakan telah menyediakan pilihan untuk membuat passkey. Apabila layanan sudah mendukungnya, pengguna dapat membuat passkey dengan mengikuti tahapan autentikasi pada perangkat yang digunakan.
Sebaiknya gunakan perangkat pribadi yang sudah dilindungi menggunakan PIN kuat, sidik jari, pengenalan wajah, atau mekanisme keamanan lain yang sesuai. Keamanan lokal perlu diperhatikan sebab perangkat menjadi salah satu komponen utama dalam proses verifikasi identitas.
Sesudah passkey berhasil dibuat, pengguna sebaiknya mencoba masuk kembali untuk memastikan autentikasi dapat digunakan sebagaimana mestinya. Pastikan mekanisme pemulihan akun sudah dipahami sehingga akses tetap dapat dikembalikan ketika perangkat utama rusak, hilang, atau diganti.
Passkey Tetap Membutuhkan Perangkat yang Terjaga
Passkey perlu didukung keamanan perangkat yang memadai sebab komputer maupun ponsel memiliki peranan dalam proses verifikasi pengguna. Gunakan PIN yang tidak mudah ditebak, aktifkan biometrik apabila tersedia, dan hindari membiarkan perangkat dalam kondisi terbuka tanpa pengawasan.
Pembaruan sistem operasi dan aplikasi juga penting karena update keamanan dapat memperbaiki kelemahan yang ditemukan pada perangkat. Apabila tersedia, aktifkan fungsi menemukan perangkat dan remote lock agar perangkat yang hilang dapat segera diamankan.
Passkey Membantu Mengurangi Risiko Pencurian Kredensial
Ancaman terhadap informasi login dapat berasal dari phishing, perangkat berbahaya, penggunaan kata sandi yang sama, ataupun insiden kebocoran data. Jika kombinasi login digunakan di banyak platform, informasi yang bocor dari satu tempat berpotensi digunakan untuk melakukan percobaan akses pada layanan berbeda.
Autentikasi passkey mengurangi penggunaan kredensial berbentuk kata sandi yang dapat dicuri kemudian dimasukkan kembali oleh penyerang. Walaupun passkey meningkatkan keamanan autentikasi, kewaspadaan terhadap penipuan, manipulasi sosial, dan penyalahgunaan metode recovery tetap diperlukan.
Pemulihan Akun Menjadi Bagian Penting Keamanan Passkey
Pengelolaan passkey dapat berbeda antara satu perangkat dan ekosistem dengan lainnya sehingga pengguna sebaiknya mengetahui bagaimana kredensial tersedia. Pengetahuan mengenai mekanisme penyimpanan membantu menjaga akses ketika pengguna memiliki lebih dari satu perangkat atau melakukan pergantian hardware.
Sebelum mereset atau menjual perangkat lama, pastikan passkey sudah dapat digunakan melalui perangkat pengganti atau metode recovery yang sesuai sudah tersedia. Langkah tersebut membantu mencegah situasi ketika perangkat lama sudah tidak tersedia sementara pengguna belum memiliki metode autentikasi yang dapat digunakan.
Kesimpulan
Autentikasi berbasis passkey memberikan pendekatan keamanan yang dapat mengurangi risiko phishing serta pencurian kata sandi tradisional. Melalui public key, private key, dan autentikasi lokal, proses login dapat dilakukan tanpa menyerahkan kata sandi kepada layanan.
Kemajuan TEKNOLOGI passwordless memperlihatkan bahwa perlindungan digital tidak harus membuat proses autentikasi menjadi semakin rumit. Keamanan perangkat, mekanisme pemulihan, update software, dan kewaspadaan terhadap penipuan tetap perlu diperhatikan untuk melengkapi penggunaan passkey. Anda dapat berbagi pandangan mengenai penggunaan passkey sekaligus mengikuti perkembangan TEKNOLOGI untuk mengetahui arah baru keamanan login digital.